Domain nukp.de kaufen?
Wir ziehen mit dem Projekt
nukp.de um.
Sind Sie am Kauf der Domain
nukp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nukp.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Welcher Sterilisator für Babyflaschen?
Welcher Sterilisator für Babyflaschen ist am besten geeignet? Es gibt verschiedene Arten von Sterilisatoren auf dem Markt, darunter elektrische Dampfsterilisatoren, Mikrowellensterilisatoren und Sterilisierlösungen. Es ist wichtig, einen Sterilisator zu wählen, der einfach zu bedienen ist und die Babyflaschen effektiv sterilisiert. Außerdem sollte der Sterilisator aus hochwertigen Materialien hergestellt sein, um eine sichere Verwendung zu gewährleisten. Es ist ratsam, Bewertungen und Empfehlungen anderer Eltern zu lesen, um den besten Sterilisator für Babyflaschen zu finden. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spitzbart, Michael: Schutz vor KrebsSchutz vor Krebs , Das Immunsystem stärken und gezielt vorbeugen , Batterie-/Trennschalter > Autoelektrik , Auflage: Nachdruck, Erscheinungsjahr: 201804, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 206, Keyword: Anti-Krebs-Ernährung; Immunsystem; Krebs; Krebs natürlich heilen; Krebs vorbeugen; Krebsprävention; Krebszellen mögen keine Himbeeren; Mentalhygiene; Prävention; Stärkung des Immunsystems, Fachschema: Gesundheit (allgemein)~Krebs (Krankheit) / Patientenratgeber (allgemein)~Medizin / Ratgeber (allgemein), Thema: Optimieren, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Länge: 216, Breite: 135, Höhe: 20, Gewicht: 297, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 175428220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
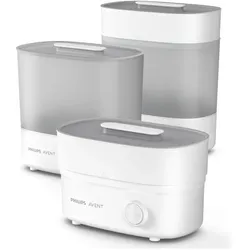
Philips Avent, Sterilisator, BabyflaschenDer 2-in-1 Dampfsterilisator von Philips AVENT ist die ideale Unterstützung im Alltag mit Ihrem Baby. Er ermöglicht eine schonende, effektive und chemiefreie Sterilisation. Der Sterilisator nutzt die Wirkung von reinem und natürlichem Dampf, um 99,9 % der schädlichen Keime abzutöten. Die Anwendung ist ganz einfach: Wasser einfüllen, Deckel schliessen und in nur 10 Minuten sind bis zu 6 Avent-Fläschchen mit Zubehör sterilisiert. Anschliessend schaltet sich der Dampfsterilisator automatisch ab. Die Fläschchen können Sie anschliessend einfach mit der mitgelieferten Zange entnehmen. Auch Schnuller und Milchpumpen lassen sich problemlos sterilisieren. Dank der verschiedenen Bauteile können Sie den Sterilisator ganz nach Ihren Anforderungen an die unterschiedlichen Grössen des zu sterilisierenden Guts anpassen.137,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
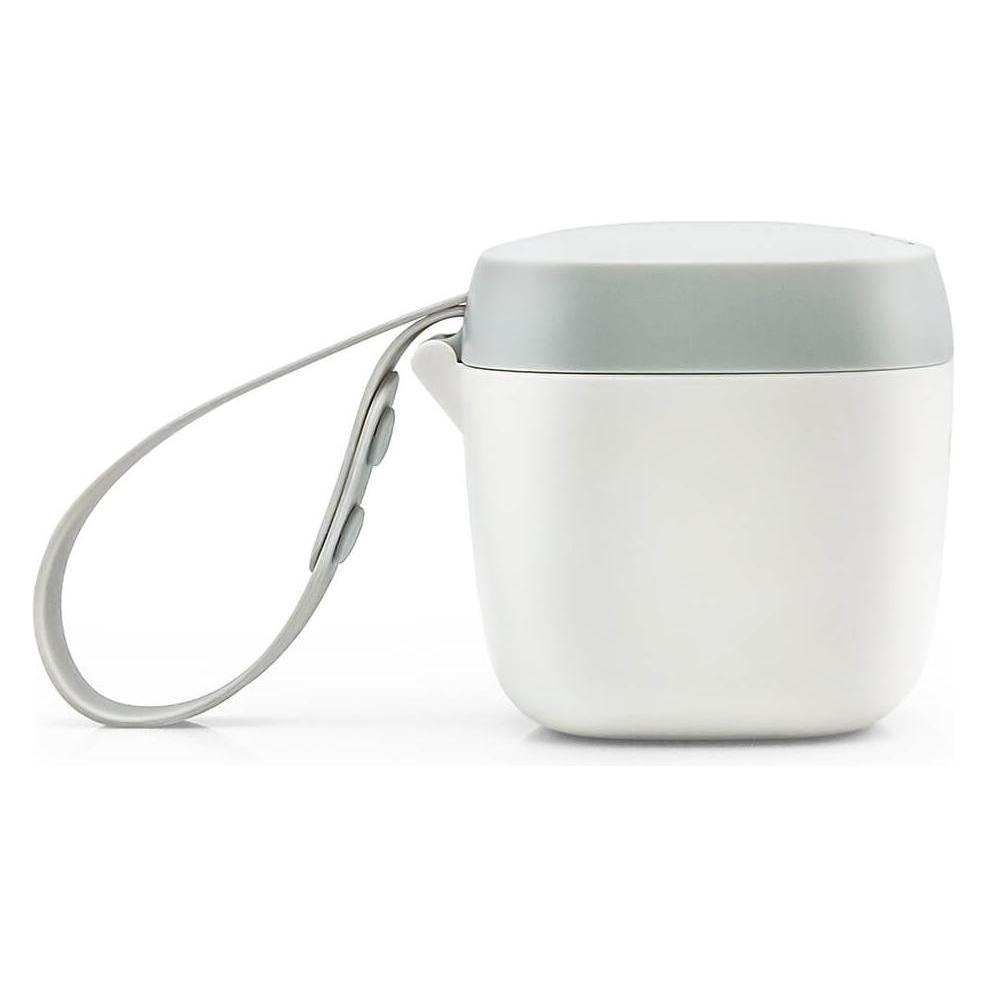
Agu, Sterilisator, Sterilisator für SchnullerUV-Sterilisator für Schnuller zum Schutz der Gesundheit Ihres Kindes unterwegs. Der Vorteil: - 60 Sekunden für schnelle Desinfektion - 3 Minuten für eine umfassende Sterilisation - 99,99 % gereinigt in 59 Sekunden - Kompakt und tragbar Dieser hochmoderne Schnuller-Sterilisator nutzt die UV-C-Technologie, um bis zu 99,9 % der Bakterien, Schimmelpilze und Viren effektiv zu beseitigen und so die Sicherheit und Gesundheit Ihres Babys zu gewährleisten, während es wächst. Er eignet sich perfekt für die Verwendung auf Reisen oder unterwegs, wenn Sie keinen Zugang zu den üblichen Sterilisationsmethoden haben. Er passt in jede Reise- oder Wickeltasche und kann an Kinderwagen oder Rucksäcken befestigt werden, um den Zugang zu erleichtern. Sie können zwischen zwei Sterilisationsmodi wählen. Der erste ist in 60 Sekunden einsatzbereit und bietet eine schnelle Desinfektion. Die zweite dauert drei Minuten und bietet eine umfassendere Sterilisation. Das Gerät ist leicht zu bedienen. Öffnen Sie einfach den Deckel und legen Sie den Schnuller oder Flaschenschnuller hinein. Sobald der Deckel geschlossen ist, startet der Prozess mit einem einzigen Druck auf die Ein-Knopf-Steuerung. Wenn der Deckel während des Betriebs geöffnet wird, schaltet sich der Sterilisator aus Sicherheitsgründen automatisch ab. Der Sterilisator wird über USB aufgeladen, und eine volle Ladung reicht für bis zu 90 Sterilisationszyklen. Ultraviolettes (UV) Licht wird seit langem für seine Wirksamkeit bei der Desinfektion in verschiedenen Bereichen gelobt. Vor allem das UV-C-Band zeichnet sich durch eine enorme bakterientötende Kraft aus. Seine kurze Wellenlänge ermöglicht es, die Zellwände von Mikroorganismen zu durchdringen, ihre DNA zu zerstören und sie an der Fortpflanzung zu hindern. Vor allem Viren sind sehr empfindlich gegenüber UV-C-Licht, da sie keine Zellwände oder Membranen haben.40,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Welcher Sterilisator für Babyflaschen?
Welcher Sterilisator für Babyflaschen ist am besten geeignet? Es gibt verschiedene Arten von Sterilisatoren auf dem Markt, darunter elektrische Dampfsterilisatoren, Mikrowellensterilisatoren und Sterilisierlösungen. Es ist wichtig, einen Sterilisator zu wählen, der einfach zu bedienen ist und die Babyflaschen effektiv sterilisiert. Außerdem sollte der Sterilisator aus hochwertigen Materialien hergestellt sein, um eine sichere Verwendung zu gewährleisten. Es ist ratsam, Bewertungen und Empfehlungen anderer Eltern zu lesen, um den besten Sterilisator für Babyflaschen zu finden. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Spitzbart, Michael: Schutz vor KrebsSchutz vor Krebs , Das Immunsystem stärken und gezielt vorbeugen , Batterie-/Trennschalter > Autoelektrik , Auflage: Nachdruck, Erscheinungsjahr: 201804, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 206, Keyword: Anti-Krebs-Ernährung; Immunsystem; Krebs; Krebs natürlich heilen; Krebs vorbeugen; Krebsprävention; Krebszellen mögen keine Himbeeren; Mentalhygiene; Prävention; Stärkung des Immunsystems, Fachschema: Gesundheit (allgemein)~Krebs (Krankheit) / Patientenratgeber (allgemein)~Medizin / Ratgeber (allgemein), Thema: Optimieren, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Länge: 216, Breite: 135, Höhe: 20, Gewicht: 297, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 175428220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehrbuch Geprüfte Schutz- und SicherheitskraftLehrbuch Geprüfte Schutz- und Sicherheitskraft , Unentbehrlich für Quereinsteiger Das stark nachgefragte Lehrbuch begleitet Sicherheitskräfte zielsicher während der Prüfungsvorbereitung sowie bei der Erlangung und Weiterentwicklung der berufsspezifischen Fähigkeiten. Die für das Sicherheitsgewerbe relevanten Rechtsänderungen sind in dieser Neuauflage berücksichtigt. Umfassende Darstellung Erfahrene Autoren erläutern, orientiert am gleichnamigen Weiterbildungskonzept des DIHK-Rahmenplans, die erforderlichen Lerninhalte wie: Rechtskunde, Dienstkunde und Brandschutz Arbeits-, Gesundheits- und Umweltschutz Technische Einsatzmittel sowie Schutz- und Sicherungseinrichtungen Grundlagen der Kommunikation, Information und Dokumentation Verhalten und Situationsbewältigung Serviceorientierung und Zusammenarbeit Auf aktuellem Stand Große Neuerungen brachte die EU-Datenschutzgrundverordnung (DSGVO) für das Datenschutzrecht ab dem 25.05.2018 mit sich. Die für das Sicherheitsgewerbe relevanten Änderungen sind in dieser Neuauflage berücksichtigt. Weiterhin eingearbeitet sind die aktuellen Rechtsänderungen, die sich insbesondere im Bereich des Gewerberechts (Änderung der Gewerbeordnung vom 29.11.2018 sowie Neufassung der Bewachungsverordnung vom 03.05.2019) oder durch die Neugestaltung der Normenreihe DIN 77200 ergeben haben. Übersichtliche Gestaltung Auch in der 5. Auflage legen die Autoren Wert auf eine übersichtliche und anschauliche Darlegung des Stoffes. Mit zusätzlichen Gliederungspunkten und kurzen Abschnitten sind die einzelnen Kapitel nun noch verständlicher dargestellt. Ein neues, besonders lesefreundliches Format sowie die mehrfarbige Gestaltung des Werkes tragen ebenso hierzu bei. Ferner sind relevante Passagen optisch als Hinweis- oder Merksätze besonders hervorgehoben. Mit Beispielen und Prüfungstipps Zahlreiche Beispiele und Abbildungen sowie Empfehlungen für die Prüfung runden das Buch ab. Empfehlenswert für die erfolgreiche Prüfungsvorbereitung Personen, die bereits in der Wach- und Sicherheitsbranche tätig sind und sich weiterqualifizieren oder aus anderen Bereichen, z.B. der Bundeswehr, umschulen möchten, können sich mit dem Lehrbuch optimal auf die Prüfung vorbereiten. Dozenten dient das Standardwerk zur erfolgreichen Unterrichtsgestaltung. , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 5., überarbeitete Auflage, 2019, Erscheinungsjahr: 20190701, Produktform: Kartoniert, Bearbeitung: Ebert, Frank~Foerster, Wolfgang~Holleuffer-Kypke, Rainer von~Jochmann, Ulrich~Katschemba, Torsten~Pfeiffer, Werner, Auflage: 19005, Auflage/Ausgabe: 5., überarbeitete Auflage, 2019, Seitenzahl/Blattzahl: 448, Abbildungen: Mit Abbildungen, Keyword: Ausbildungsbetrieb; Streifendienst; Sicherheitsdienst; Schutz; Torkontroll- und Empfangsdienst; Eigensicherung; DGUV; Sozialkunde; Sicherheitsbranche; Rechtskunde; Methodenkompetenz; Sozialkompetenz; Rechtsgrundlagen; Serviceorientierung; Fachkompetenz; ÖPNV; Dienstkunde; Berufsschule; Lernkompetenz; Personenkontrolle; Brandschutz; Sicherheitswirtschaft; Sicherheit; Alarm- und Interventionsdienst; Gefahrenabwehr; Sicherheitsdienstleistung; Sicherheitstechnik; Dienstanweisung; Einbruchschutz; Unternehmenssicherheit, Fachschema: Arbeitssicherheit~Sicherheit / Arbeitssicherheit~Sicherheit~Sicherung / Absicherung~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Sicherheitsdienst~Dienstleistung~Tertiärer Sektor~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Dienstleistungsgewerbe~Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Polizei und Sicherheitsdienste, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Richard Boorberg Verlag, Länge: 168, Breite: 237, Höhe: 27, Gewicht: 848, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783415053038 9783415045361 9783415040342 9783415036956, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 123688344,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.